Check Point Quantum Force là gì? Kiến trúc gateway bảo mật thế hệ mới cho doanh nghiệp
1. Quantum Force là gì — vị trí trong danh mục sản phẩm Check Point {#1}
Tháng 2/2024, Check Point Software Technologies chính thức công bố Quantum Force — thế hệ security gateway kế nhiệm dòng Quantum Series trước đó, được định vị là "AI-Powered, Cloud-Delivered Security Solution". Đây không phải một sản phẩm đơn lẻ mà là một dòng thiết bị (series) gồm nhiều model, trải dài từ nhu cầu bảo vệ chi nhánh/văn phòng nhỏ đến bảo vệ biên mạng (perimeter) cho doanh nghiệp lớn và trung tâm dữ liệu.
Theo trang sản phẩm chính thức của Check Point, dòng Quantum Force được tổ chức thành ba nhóm theo quy mô triển khai:
Enterprise Perimeter (biên mạng doanh nghiệp): các model 9100, 9200, 9300, 9400, 9700, 9800 — nhắm tới mạng doanh nghiệp cỡ vừa đến lớn.
Large Enterprise (doanh nghiệp lớn): model 19100, 19200 — thông lượng mạng tới hàng trăm Gbps.
Data Center (trung tâm dữ liệu): model 29100, 29200 — lớp thiết bị hiệu năng cao nhất trong dòng Force, phục vụ khối lượng traffic cực lớn.
Điểm khác biệt cần làm rõ để tránh nhầm lẫn khi tra cứu danh mục Check Point:
Quantum Spark: dòng thiết bị dành cho doanh nghiệp nhỏ và vừa (SMB), tối ưu chi phí, cấu hình đơn giản, thường dùng cho văn phòng chi nhánh có số lượng người dùng hạn chế. Quantum Spark không thuộc phạm vi bài viết này.
Quantum Maestro: không phải một model gateway độc lập mà là một kiến trúc scale-out (hyperscale orchestration) — cho phép ghép nhiều gateway vật lý (bao gồm cả các model Quantum Force) thành một cụm (cluster) hoạt động như một thiết bị logic duy nhất, mở rộng thông lượng threat prevention lên tới hàng trăm, thậm chí hơn 1.000 Gbps với độ sẵn sàng 99,999%. Maestro phù hợp cho các tổ chức cần mở rộng công suất bảo mật theo thời gian mà không muốn thay mới toàn bộ thiết bị. Kiến trúc Maestro sẽ được phân tích chi tiết ở một bài viết riêng của UPSsmart.
Quantum Force: là các gateway vật lý/appliance độc lập — đơn vị "viên gạch" nền tảng, có thể triển khai riêng lẻ cho một điểm biên mạng, hoặc làm thành phần trong một cụm Maestro khi cần mở rộng.
Nói ngắn gọn: nếu Quantum Spark là lựa chọn cho văn phòng nhỏ và Maestro là kiến trúc mở rộng quy mô, thì Quantum Force chính là dòng gateway trung tâm — nơi tập trung phần lớn cải tiến công nghệ mới nhất của Check Point về AI threat prevention, hiệu năng xử lý và thiết kế phần cứng tiết kiệm năng lượng.
2. Kiến trúc phần cứng: modular I/O và form factor tiết kiệm rack {#2}
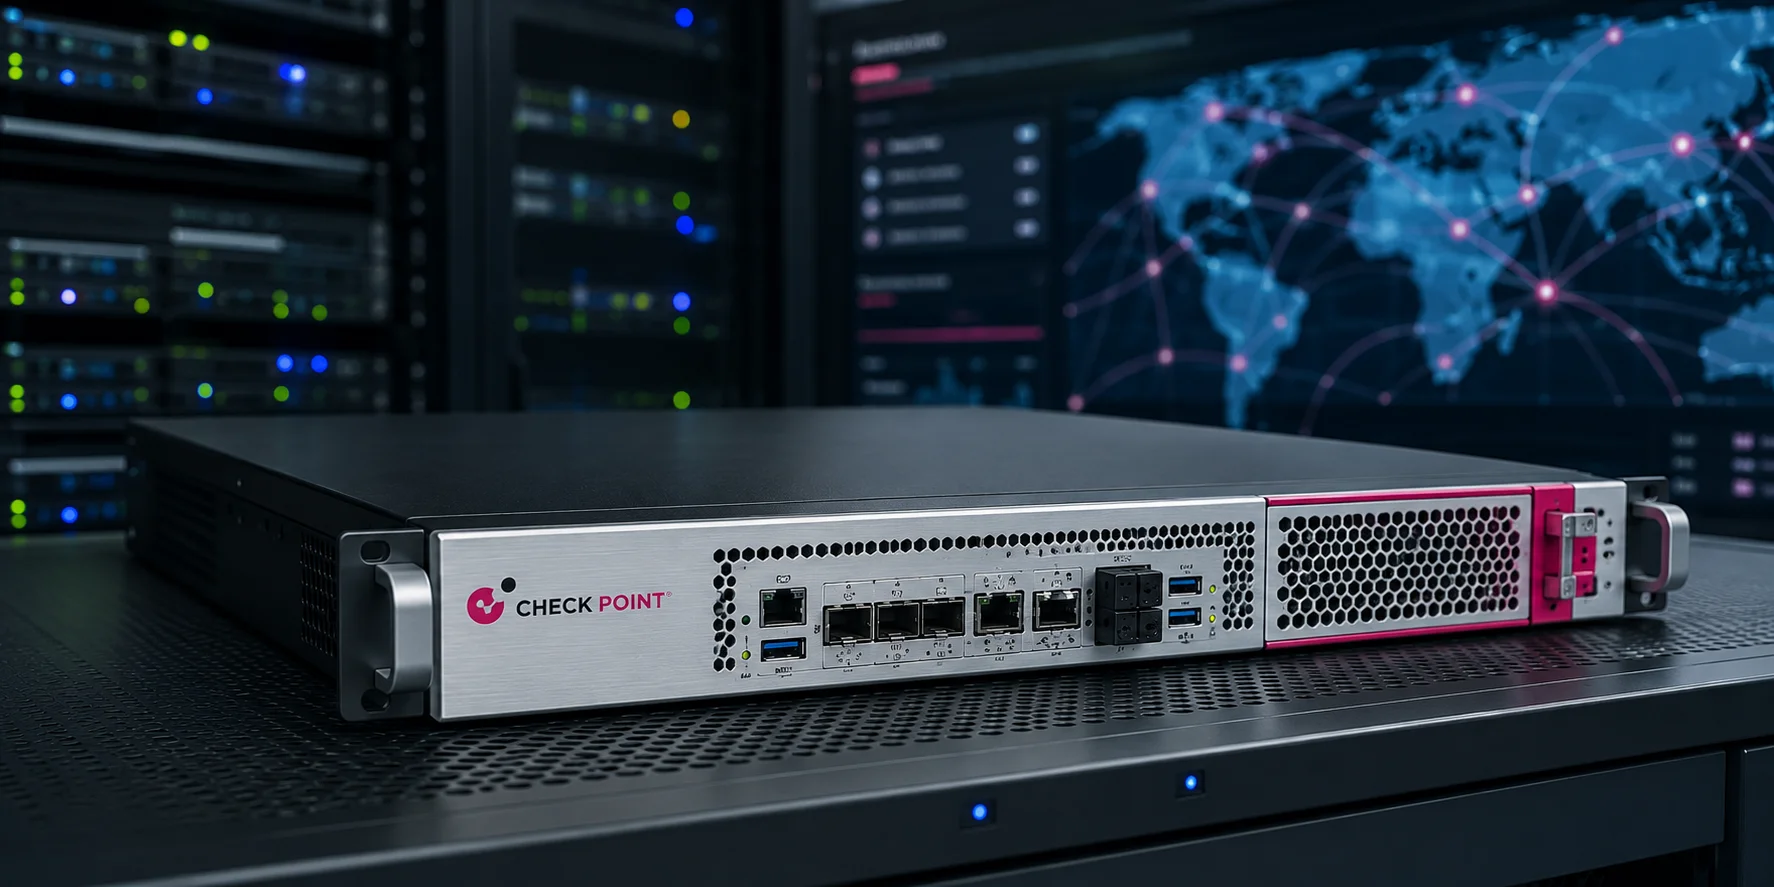
Một trong những thay đổi kiến trúc đáng chú ý nhất của Quantum Force so với các thế hệ gateway trước là cách tiếp cận network I/O dạng modular.
2.1. Slot cổng mạng có thể cấu hình
Thay vì cố định số lượng và loại cổng mạng ngay từ nhà máy, các model Quantum Force tầm trung–cao (ví dụ model 9300) được thiết kế với network I/O slot có thể tùy biến, cho phép quản trị viên lựa chọn cấu hình cổng phù hợp với nhu cầu thực tế:
Cấu hình 8 cổng 1/10 GbE — phù hợp với hạ tầng mạng doanh nghiệp phổ thông, số lượng segment mạng vừa phải.
Cấu hình 4 cổng 10/25 GbE có tăng tốc phần cứng (hardware acceleration) — phù hợp với mạng cần băng thông lớn trên mỗi cổng, giảm số lượng cổng vật lý nhưng tăng thông lượng mỗi cổng.
Ở các model thuộc nhóm Large Enterprise và Data Center (19100/19200, 29100/29200), khả năng mở rộng còn đi xa hơn với các mức tốc độ cổng 40 GbE và 100 GbE để đáp ứng thông lượng mạng tổng thể lên tới hàng trăm Gbps.
Cách tiếp cận modular này giải quyết một vấn đề thực tế trong triển khai hạ tầng mạng doanh nghiệp: tổ chức không phải mua "đúng" một model có sẵn số cổng cố định rồi chấp nhận lãng phí hoặc thiếu hụt, mà có thể lựa chọn card I/O phù hợp với topology mạng hiện tại, đồng thời để ngỏ khả năng nâng cấp card khi nhu cầu thay đổi mà không cần thay toàn bộ thiết bị.
2.2. Form factor 1RU — tối ưu không gian rack
Các model biên mạng doanh nghiệp trong dòng Quantum Force (nhóm Enterprise Perimeter, ví dụ 9300) sử dụng form factor 1RU (1 Rack Unit). Với các phòng máy chủ/datacenter nơi không gian rack luôn là tài nguyên có hạn và chi phí thuê chỗ (nếu đặt tại data center thương mại) tính theo U, một thiết bị an ninh mạng hiệu năng cao gọn trong 1RU mang lại lợi ích kép:
Tiết kiệm không gian rack, dành chỗ cho các thiết bị hạ tầng khác (switch, server).
Đơn giản hóa việc lắp đặt và quản lý cáp trong tủ rack, đặc biệt khi triển khai theo mô hình HA (High Availability) với hai thiết bị song song.
Thiết kế modular kết hợp form factor gọn nhẹ cũng đồng nghĩa với việc nhà thiết kế hạ tầng mạng — network engineer — cần cân nhắc kỹ ngay từ khâu chọn cấu hình cổng, vì đây là yếu tố ảnh hưởng trực tiếp tới khả năng mở rộng mạng doanh nghiệp trong 3-5 năm tới mà không phải thay đổi toàn bộ thiết bị biên.
3. ThreatCloud AI — bộ não đứng sau khả năng chặn mối đe dọa {#3}
Yếu tố tạo nên sự khác biệt lớn nhất giữa Quantum Force và các firewall thế hệ cũ không nằm ở phần cứng, mà ở lớp trí tuệ threat intelligence đứng phía sau: ThreatCloud AI.
3.1. ThreatCloud AI là gì
ThreatCloud AI là nền tảng threat intelligence tập trung của Check Point, đóng vai trò "bộ não" cung cấp dữ liệu và mô hình AI cho toàn bộ hệ sinh thái sản phẩm Check Point — bao gồm cả các gateway Quantum Force. Theo thông tin công bố chính thức từ Check Point, ThreatCloud AI vận hành dựa trên:
Hơn 50 công nghệ/engine AI và machine learning, mỗi engine chuyên trách một loại nguy cơ khác nhau: phát hiện mã độc chưa biết (unknown malware), phishing zero-day, phát hiện bất thường trong hành vi mạng (anomaly detection), và bảo mật DNS.
Dữ liệu thu thập từ khoảng 150.000 mạng lưới được kết nối và hàng triệu thiết bị đầu cuối trên toàn cầu, kết hợp với dữ liệu nghiên cứu độc lập từ đội ngũ Check Point Research và hàng chục nguồn threat feed bên ngoài.
Phân tích hàng triệu chỉ báo xâm nhập (Indicators of Compromise — IoC) mỗi ngày để liên tục cập nhật cơ sở dữ liệu phòng thủ.
ThreatCloud Graph — một lớp phân tích bổ sung cho phép nhìn nhận mối đe dọa theo góc độ đa chiều, liên kết các sự kiện tưởng chừng rời rạc (một domain khả nghi, một mẫu file, một hành vi mạng bất thường) thành bức tranh tấn công tổng thể, giúp phát hiện các chiến dịch tấn công có chủ đích thay vì chỉ chặn từng sự kiện đơn lẻ.
3.2. Vì sao mô hình này giúp tăng tỷ lệ chặn mã độc
Cách vận hành truyền thống của nhiều firewall thế hệ cũ dựa chủ yếu vào signature-based detection — so khớp traffic với danh sách chữ ký mã độc đã biết. Cách này có nhược điểm rõ ràng: chỉ hiệu quả với mối đe dọa đã được ghi nhận trước đó, bất lực trước biến thể mới hoặc tấn công zero-day.
ThreatCloud AI khắc phục hạn chế này bằng cách kết hợp learning liên tục từ lượng dữ liệu khổng lồ (thu thập theo thời gian thực từ mạng lưới khách hàng toàn cầu) với các mô hình AI/ML có khả năng nhận diện mẫu hành vi bất thường thay vì chỉ so khớp chữ ký tĩnh. Theo dữ liệu công bố của Check Point, cách tiếp cận này giúp:
Tăng đáng kể khả năng phát hiện tấn công phishing và mối đe dọa qua kênh DNS so với công nghệ dựa trên chữ ký thuần túy.
Duy trì tỷ lệ chặn mã độc ở mức cao trên các gateway sử dụng ThreatCloud AI, được xác nhận độc lập qua benchmark Miercom (xem mục 4).
Vì ThreatCloud AI là dịch vụ đám mây tập trung, mọi gateway Quantum Force triển khai tại các doanh nghiệp khác nhau trên toàn cầu đều được hưởng lợi từ cùng một cơ sở tri thức cập nhật liên tục — một mối đe dọa mới được phát hiện tại một điểm bất kỳ trong mạng lưới Check Point có thể được dùng để cập nhật khả năng phòng thủ cho toàn bộ các gateway khác gần như ngay lập tức, thay vì phải chờ chu kỳ cập nhật signature thủ công.
4. Ý nghĩa các benchmark độc lập: Miercom, Forrester, Gartner {#4}
Khi đánh giá một thiết bị bảo mật biên mạng, các con số hiệu năng do chính nhà sản xuất công bố (throughput, tỷ lệ chặn) là điểm khởi đầu cần thiết nhưng chưa đủ — doanh nghiệp cần đối chiếu với đánh giá của bên thứ ba độc lập để có góc nhìn khách quan hơn. Dòng Quantum Force được ba tổ chức đánh giá độc lập có uy tín trong ngành công nhận:
4.1. Miercom NGFW Security Benchmark
Miercom là một tổ chức kiểm định (testing lab) độc lập lâu năm trong ngành mạng và bảo mật, chuyên thực hiện các bài test đối đầu trực tiếp (head-to-head) giữa các sản phẩm firewall của nhiều hãng khác nhau trong cùng điều kiện thử nghiệm. Trong báo cáo NGFW Security Benchmark năm 2024, Check Point được xếp hạng vị trí dẫn đầu về hiệu quả ngăn chặn mối đe dọa (security efficacy) trong hai năm liên tiếp, với tỷ lệ chặn mã độc được Check Point công bố đạt 99,8%.
Ý nghĩa của loại benchmark này: Miercom thường kiểm tra khả năng chặn các mẫu mã độc thực tế (live malware samples), bao gồm cả mã độc mới xuất hiện, trong điều kiện traffic mô phỏng gần với môi trường vận hành thật — khác với các bài test lý thuyết chỉ dựa trên tài liệu kỹ thuật. Đây là loại dữ liệu quan trọng để doanh nghiệp đánh giá hiệu quả bảo vệ thực tế (không chỉ hiệu năng throughput) trước khi đầu tư.
4.2. Forrester Wave: Zero Trust Platform Providers
Forrester Research — một trong những công ty nghiên cứu và tư vấn công nghệ hàng đầu thế giới — công bố báo cáo The Forrester Wave: Zero Trust Platform Providers, Q3 2023, trong đó Check Point được xếp vào nhóm Leader (dẫn đầu). Báo cáo dạng "Wave" của Forrester đánh giá các nhà cung cấp trên hai trục: mức độ hoàn thiện của chiến lược sản phẩm (strategy) và năng lực hiện tại (current offering), dựa trên khảo sát sâu về roadmap, kiến trúc kỹ thuật và phản hồi từ khách hàng thực tế.
Việc được công nhận trong báo cáo Zero Trust cho thấy hệ sinh thái Check Point (bao gồm Quantum Force ở lớp gateway) không chỉ dừng ở chức năng firewall truyền thống mà đáp ứng được các yêu cầu kiến trúc Zero Trust hiện đại — nơi việc kiểm soát truy cập không còn dựa trên vành đai mạng cố định mà dựa trên xác thực và đánh giá rủi ro liên tục cho từng kết nối.
4.3. Gartner Magic Quadrant for Network Firewalls
Gartner là hãng nghiên cứu thị trường công nghệ có ảnh hưởng lớn nhất trong ngành IT doanh nghiệp. Trong báo cáo Magic Quadrant for Network Firewalls năm 2022, Check Point tiếp tục được xếp vào nhóm Leaders — vị trí Check Point đã duy trì trong nhiều năm liên tiếp theo các báo cáo công khai của Gartner.
Magic Quadrant đánh giá các nhà cung cấp trên hai trục "Ability to Execute" (khả năng thực thi — chất lượng sản phẩm, hỗ trợ, mô hình kinh doanh) và "Completeness of Vision" (tầm nhìn sản phẩm — mức độ đón đầu xu hướng công nghệ và thị trường). Vị trí Leader trên Magic Quadrant thường được các bộ phận mua sắm CNTT tại doanh nghiệp dùng như một tiêu chí sàng lọc ban đầu (shortlist) khi so sánh nhiều nhà cung cấp firewall khác nhau trong quá trình đấu thầu hoặc lựa chọn nhà cung cấp.
4.4. Vì sao các benchmark này có giá trị tham chiếu
Ba loại đánh giá trên bổ sung cho nhau theo ba góc nhìn khác nhau:
Đánh giá | Góc nhìn chính | Trả lời câu hỏi |
|---|---|---|
Miercom NGFW Benchmark | Hiệu quả bảo vệ kỹ thuật thực tế | Thiết bị có thực sự chặn được mối đe dọa hay không? |
Forrester Wave (Zero Trust) | Chiến lược & kiến trúc sản phẩm | Nền tảng có đáp ứng kiến trúc bảo mật hiện đại không? |
Gartner Magic Quadrant | Vị thế thị trường tổng thể | Nhà cung cấp có ổn định, đáng tin cậy lâu dài không? |
Với doanh nghiệp không có đủ nguồn lực để tự thực hiện penetration test hoặc benchmark chuyên sâu trước khi mua sắm, các báo cáo độc lập này là nguồn tham chiếu hợp lý để giảm thiểu rủi ro chọn sai nhà cung cấp — miễn là đọc đúng bối cảnh: báo cáo phản ánh kết quả tại thời điểm kiểm định, phiên bản phần mềm/phần cứng cụ thể, không phải cam kết tuyệt đối trong mọi kịch bản triển khai.
5. Bộ tính năng bảo mật toàn diện của Quantum Force {#5}
Điểm mạnh của kiến trúc Quantum Force là tích hợp nhiều lớp bảo vệ trong cùng một gateway thay vì phải chồng ghép nhiều thiết bị đơn lẻ. Dưới đây là phân tích từng nhóm tính năng chính:
5.1. Next Generation Firewall (NGFW)
Không chỉ lọc gói tin theo địa chỉ IP/cổng như firewall thế hệ cũ, lớp NGFW của Quantum Force thực hiện kiểm tra sâu ở tầng ứng dụng (Layer 7), nhận diện được ứng dụng cụ thể đang chạy trên traffic (ví dụ phân biệt được traffic của một ứng dụng SaaS cụ thể thay vì chỉ thấy "traffic HTTPS cổng 443"), từ đó cho phép thiết lập chính sách kiểm soát chi tiết theo từng ứng dụng, người dùng, nhóm người dùng.
5.2. Site-to-Site VPN và Remote Access VPN
Site-to-Site VPN: thiết lập kết nối mã hóa an toàn giữa các văn phòng/chi nhánh hoặc giữa trụ sở với môi trường cloud, đảm bảo dữ liệu truyền qua mạng công cộng (Internet) vẫn được bảo vệ như trong mạng nội bộ.
Remote Access VPN: cho phép nhân viên làm việc từ xa kết nối an toàn vào hệ thống nội bộ doanh nghiệp, đặc biệt quan trọng trong mô hình làm việc hybrid phổ biến hiện nay.
5.3. Application và Web Filtering
Kiểm soát truy cập theo danh mục ứng dụng và website, cho phép tổ chức thiết lập chính sách sử dụng Internet phù hợp với quy định nội bộ (ví dụ chặn các danh mục website rủi ro cao, giới hạn ứng dụng mạng xã hội trong giờ làm việc), đồng thời giảm bề mặt tấn công bằng cách hạn chế các kênh giao tiếp không cần thiết ra ngoài Internet.
5.4. Intrusion Prevention System (IPS)
Giám sát traffic theo thời gian thực để phát hiện và chặn các nỗ lực khai thác lỗ hổng (exploit) trước khi chúng chạm tới hệ thống đích — đóng vai trò lớp phòng thủ chủ động, khác với firewall truyền thống chỉ kiểm soát theo luật cho phép/từ chối kết nối.
5.5. Antivirus và Anti-Bot
Antivirus: quét và chặn file chứa mã độc đã biết ngay tại gateway, trước khi file đến được máy trạm người dùng.
Anti-Bot: phát hiện các máy tính trong mạng nội bộ đã bị nhiễm và đang cố gắng "gọi về" (call back) máy chủ điều khiển (Command & Control) của kẻ tấn công — một dấu hiệu quan trọng cho thấy hệ thống đã bị xâm nhập cần được cách ly và xử lý.
5.6. Advanced DNS Security
Giám sát và kiểm soát truy vấn DNS — kênh thường bị lợi dụng cho các kỹ thuật tấn công như DNS tunneling (đánh cắp dữ liệu qua kênh DNS) hoặc điều hướng người dùng tới domain độc hại. Vì DNS là giao thức nền tảng mà hầu hết kết nối mạng đều phải đi qua, bảo vệ ở lớp này giúp chặn sớm nhiều kỹ thuật tấn công mà các lớp kiểm soát khác có thể bỏ sót.
5.7. Sandboxing với file sanitization
Đối với file đính kèm hoặc file tải về chưa xác định rõ là an toàn hay độc hại, cơ chế sandbox sẽ "kích nổ" (detonate) file trong môi trường cô lập ảo hóa để quan sát hành vi thực tế trước khi cho phép file đó đến tay người dùng. Đi kèm với sandboxing là khả năng file sanitization (làm sạch file) — tự động loại bỏ các thành phần có khả năng độc hại trong tài liệu (macro, script nhúng) trong khi vẫn giữ lại nội dung sử dụng được, giúp giảm thời gian chờ đợi so với việc chỉ chặn hoàn toàn file khả nghi.
5.8. Zero-phishing (không cần agent)
Đây là khả năng phát hiện các trang web giả mạo (phishing) nhằm đánh cắp thông tin đăng nhập, thực hiện trực tiếp tại gateway mà không yêu cầu cài đặt phần mềm agent trên từng máy trạm. Điều này giúp đơn giản hóa việc triển khai trên diện rộng — đặc biệt hữu ích với tổ chức có số lượng lớn thiết bị đầu cuối, thiết bị BYOD, hoặc môi trường khó kiểm soát việc cài đặt agent đồng bộ trên mọi máy.
6. HTTPS Inspection hiệu năng cao — bài toán khó và cách giải {#6}
6.1. Vì sao kiểm tra traffic mã hóa là bài toán khó
Phần lớn traffic Internet ngày nay được mã hóa bằng TLS (bao gồm cả TLS 1.3 mới nhất) — một xu hướng tốt cho quyền riêng tư nhưng lại tạo ra một điểm mù nghiêm trọng cho các thiết bị bảo mật biên mạng: nếu firewall không thể "nhìn thấy" nội dung bên trong traffic đã mã hóa, mọi lớp kiểm tra sâu (IPS, antivirus, sandboxing, application filtering) đều trở nên vô nghĩa với phần traffic đó — kẻ tấn công hoàn toàn có thể giấu payload độc hại bên trong một kết nối HTTPS thông thường.
Giải pháp kỹ thuật cho vấn đề này là HTTPS Inspection (còn gọi là TLS Inspection hoặc SSL Inspection): gateway đóng vai trò trung gian (man-in-the-middle hợp lệ, được cấu hình chính sách rõ ràng), giải mã traffic để kiểm tra, sau đó mã hóa lại trước khi chuyển tiếp đến đích. Vấn đề nằm ở chỗ: giải mã và mã hóa lại TLS là một tác vụ tốn tài nguyên xử lý đáng kể, đặc biệt với các giao thức mới như TLS 1.3 và HTTP/2 vốn có cơ chế mã hóa và nén phức tạp hơn các phiên bản trước. Trên các firewall không được thiết kế tối ưu cho tác vụ này, việc bật HTTPS Inspection có thể khiến thông lượng thực tế sụt giảm nghiêm trọng so với thông số throughput lý thuyết công bố — một vấn đề nhiều doanh nghiệp chỉ phát hiện ra sau khi đã triển khai.
6.2. Cách Quantum Force giải quyết bài toán này
Theo thông tin từ Check Point, các model Quantum Force được thiết kế để xử lý HTTPS Inspection ở hiệu năng cao cho traffic TLS 1.3/HTTP2 mà không làm sụt giảm đáng kể hiệu năng tổng thể của gateway — nhờ kiến trúc phần cứng có tăng tốc chuyên biệt cho các tác vụ mã hóa/giải mã, thay vì xử lý hoàn toàn bằng phần mềm trên CPU đa dụng.
Bên cạnh yếu tố hiệu năng, Quantum Force còn giải quyết một bài toán vận hành khác liên quan tới HTTPS Inspection: vấn đề tuân thủ quy định (compliance). Một số ngành có quy định pháp lý nghiêm ngặt về việc không được giải mã một số loại traffic nhất định (ví dụ traffic liên quan tới giao dịch tài chính, hồ sơ y tế của bệnh nhân) vì lý do bảo mật dữ liệu cá nhân/quyền riêng tư. Quantum Force hỗ trợ loại trừ kiểm tra (bypass) có chọn lọc thông qua chính sách bảo mật động — cho phép quản trị viên định nghĩa các danh mục traffic cụ thể (ví dụ theo domain của tổ chức tài chính, y tế được quy định) sẽ không bị giải mã, trong khi vẫn áp dụng HTTPS Inspection đầy đủ cho phần traffic còn lại. Cách tiếp cận có chọn lọc này giúp doanh nghiệp cân bằng giữa yêu cầu bảo mật (kiểm tra sâu traffic) và yêu cầu tuân thủ quy định ngành (không được giải mã một số loại dữ liệu nhạy cảm).
7. Quantum Force phù hợp với doanh nghiệp nào? {#7}
7.1. Theo quy mô mạng và khối lượng traffic
Doanh nghiệp vừa và nhỏ, chi nhánh đơn lẻ, số lượng người dùng hạn chế: nên cân nhắc dòng Quantum Spark trước — chi phí đầu tư thấp hơn, cấu hình đơn giản, đủ đáp ứng nhu cầu bảo vệ cơ bản mà không cần tới hiệu năng và độ phức tạp của Quantum Force.
Doanh nghiệp lớn, mạng nhiều phân vùng (segment), traffic biên mạng lớn, hoặc cần kiểm soát chính sách chi tiết theo nhiều nhóm người dùng/ứng dụng: đây là vùng phù hợp của Quantum Force — đặc biệt các model nhóm Enterprise Perimeter (9100–9800) cho biên mạng trụ sở chính, hoặc nhóm Large Enterprise (19100/19200) khi thông lượng mạng tổng thể vượt mức trăm Gbps.
Trung tâm dữ liệu doanh nghiệp, nhà cung cấp dịch vụ, hoặc tổ chức có traffic đông đúc liên tục (ngân hàng xử lý giao dịch số lượng lớn, tổ chức có hệ thống ứng dụng lõi hoạt động 24/7): nên xem xét các model nhóm Data Center (29100/29200) hoặc kiến trúc scale-out Quantum Maestro nếu nhu cầu công suất bảo mật tiếp tục tăng theo thời gian và cần khả năng mở rộng linh hoạt mà không phải thay mới toàn bộ thiết bị biên.
7.2. Theo đặc thù ngành
Ngân hàng, tổ chức tài chính: đặc thù có yêu cầu tuân thủ quy định nghiêm ngặt (ví dụ liên quan tới bảo mật dữ liệu giao dịch), đồng thời traffic giao dịch số lượng lớn cần độ trễ thấp — phù hợp với khả năng HTTPS Inspection hiệu năng cao kết hợp chính sách loại trừ kiểm tra có chọn lọc của Quantum Force.
Datacenter/nhà cung cấp dịch vụ cloud, hosting: cần thông lượng threat prevention cao, đồng thời quản lý thống nhất chính sách bảo mật giữa hạ tầng on-premises và cloud — phù hợp với định vị của Quantum Force ở nhóm Data Center và khả năng quản lý tập trung qua nền tảng của Check Point.
Doanh nghiệp sản xuất, bán lẻ có nhiều chi nhánh: tùy quy mô từng điểm — chi nhánh nhỏ dùng Quantum Spark, trụ sở chính/trung tâm điều phối dữ liệu dùng Quantum Force.
7.3. Khi nào nên cân nhắc kiến trúc Maestro thay vì chọn thẳng model Quantum Force lớn nhất
Nếu tổ chức dự đoán nhu cầu công suất bảo mật sẽ tăng dần theo thời gian (ví dụ mở rộng số lượng chi nhánh, tăng trưởng traffic theo từng giai đoạn kinh doanh) nhưng chưa muốn đầu tư ngay vào model cao cấp nhất, kiến trúc scale-out Maestro cho phép bắt đầu với một hoặc vài gateway Quantum Force ở quy mô vừa phải, sau đó bổ sung thêm thiết bị vào cụm khi nhu cầu tăng lên — thay vì phải thay thế hoàn toàn thiết bị hiện có bằng một model lớn hơn.
8. Bảng thông số hiệu năng tham khảo {#8}
Dưới đây là các thông số kỹ thuật của model Quantum Force 9300 — một đại diện tiêu biểu của nhóm Enterprise Perimeter, dùng để minh họa mức hiệu năng thực tế của dòng sản phẩm.
Thông số | Giá trị |
|---|---|
Form factor | 1RU |
Firewall throughput | Tới 70 Gbps |
Threat Prevention throughput | 10,5 Gbps |
Next Gen Firewall throughput (UDP 1518B) | 28,2 Gbps |
Cấu hình cổng mạng (modular) | 8x1/10G hoặc 4x10/25G (có tăng tốc) |
Miercom NGFW Security Benchmark 2024 | Xếp hạng #1 hai năm liên tiếp |
Tỷ lệ chặn mã độc (theo Miercom) | 99,8% |
Forrester Wave Zero Trust Platform Providers, Q3 2023 | Leader |
Gartner Magic Quadrant for Network Firewalls, 2022 | Leader |
HTTPS Inspection | Hỗ trợ TLS 1.3/HTTP2, có bypass chọn lọc theo chính sách |
Quản lý | Thống nhất on-premises và cloud trên một nền tảng |
Lưu ý: các thông số trên áp dụng cho model 9300 làm ví dụ đại diện. Các model khác trong dòng Quantum Force (9100–9800, 19100/19200, 29100/29200) có thông số throughput khác nhau tùy cấp độ, doanh nghiệp cần đối chiếu datasheet cụ thể theo từng model khi lên kế hoạch mua sắm.
9. Checklist đánh giá trước khi triển khai {#9}
Đã xác định rõ khối lượng traffic biên mạng hiện tại và dự phóng tăng trưởng trong 3-5 năm tới.
Đã đối chiếu model Quantum Force phù hợp (nhóm Enterprise Perimeter / Large Enterprise / Data Center) với nhu cầu throughput thực tế, không chỉ dựa vào thông số lý thuyết.
Đã tính toán tỷ lệ traffic HTTPS/TLS trong tổng traffic mạng, và đánh giá tác động hiệu năng khi bật HTTPS Inspection toàn bộ.
Đã xác định các luồng traffic cần loại trừ khỏi HTTPS Inspection vì lý do tuân thủ quy định ngành (nếu có).
Đã xác nhận cấu hình cổng mạng modular (số lượng, tốc độ cổng) khớp với topology mạng và kế hoạch mở rộng.
Đã cân nhắc giữa việc chọn thẳng model lớn nhất phù hợp hiện tại, hoặc bắt đầu nhỏ hơn và dùng kiến trúc Maestro để mở rộng dần.
Đã xem xét khả năng quản lý thống nhất chính sách bảo mật giữa gateway on-premises và khối lượng công việc trên cloud (nếu doanh nghiệp có hạ tầng hybrid).
Đã đối chiếu nhu cầu thực tế với nhóm tính năng bảo mật (NGFW, VPN, IPS, Antivirus/Anti-Bot, DNS Security, Sandboxing, Zero-phishing) để tránh trả phí cho tính năng không sử dụng hoặc thiếu tính năng cần thiết.
10. Câu hỏi thường gặp (FAQ) {#10}
1. Quantum Force khác gì so với Quantum Series (thế hệ trước)? Quantum Force là dòng gateway kế nhiệm Quantum Series, được công bố năm 2024 với trọng tâm tích hợp sâu hơn công nghệ AI/ML trong threat prevention (thông qua ThreatCloud AI), cải tiến kiến trúc phần cứng modular và tối ưu hiệu năng xử lý HTTPS Inspection cho các giao thức mới như TLS 1.3/HTTP2.
2. Doanh nghiệp nhỏ có nên dùng Quantum Force không? Không nhất thiết. Quantum Force được thiết kế cho biên mạng doanh nghiệp vừa/lớn và trung tâm dữ liệu — có chi phí đầu tư và mức độ phức tạp vận hành cao hơn nhu cầu thực tế của văn phòng nhỏ. Doanh nghiệp SMB nên xem xét dòng Quantum Spark trước.
3. ThreatCloud AI có phải là một thiết bị phần cứng riêng cần mua thêm không? Không. ThreatCloud AI là nền tảng threat intelligence dạng dịch vụ đám mây của Check Point, cung cấp dữ liệu và mô hình AI cho các gateway (bao gồm Quantum Force) thông qua kết nối liên tục — không phải một thiết bị phần cứng độc lập cần mua thêm.
4. Bật HTTPS Inspection có làm chậm mạng doanh nghiệp không? Trên các firewall không được tối ưu cho tác vụ này, việc giải mã/mã hóa lại TLS có thể làm giảm đáng kể thông lượng thực tế. Quantum Force được thiết kế với khả năng xử lý HTTPS Inspection hiệu năng cao cho traffic TLS 1.3/HTTP2, kèm khả năng loại trừ kiểm tra có chọn lọc theo chính sách để cân bằng giữa bảo mật và tuân thủ quy định ngành.
5. Nên chọn model Quantum Force nào cho doanh nghiệp có traffic biên mạng khoảng vài chục Gbps? Cần đối chiếu cụ thể thông số throughput (firewall throughput, threat prevention throughput) của từng model trong nhóm Enterprise Perimeter (9100–9800) với khối lượng traffic thực tế và tỷ lệ traffic cần threat prevention đầy đủ (vì threat prevention throughput luôn thấp hơn firewall throughput thuần túy do khối lượng xử lý sâu hơn). Nên tham khảo datasheet chi tiết từng model hoặc tư vấn kỹ thuật trước khi quyết định.
6. Quantum Force có thể mở rộng công suất trong tương lai mà không cần thay thiết bị không? Có hai hướng: (1) tận dụng thiết kế network I/O modular để nâng cấp cấu hình cổng khi topology mạng thay đổi, và (2) đưa gateway Quantum Force vào một cụm Quantum Maestro để mở rộng công suất threat prevention theo kiến trúc scale-out khi nhu cầu tăng vượt quá khả năng của một thiết bị đơn lẻ.