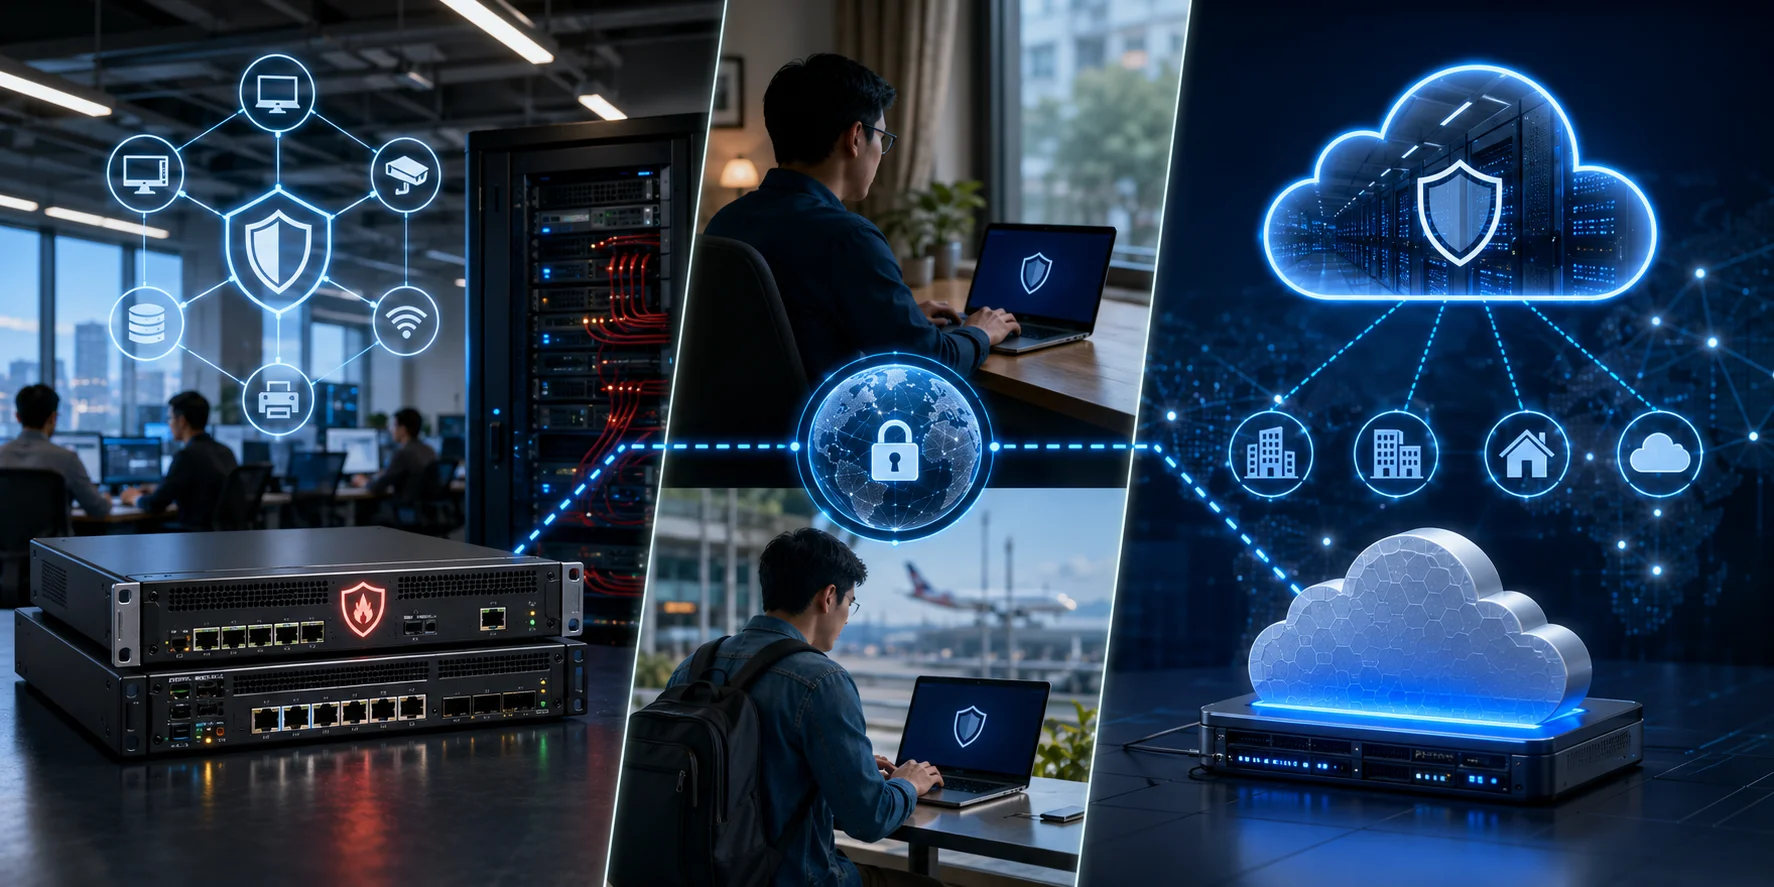
Firewall cho doanh nghiệp: nên chọn thiết bị (hardware), phần mềm (software) hay dịch vụ đám mây (FWaaS)?
Khi doanh nghiệp bắt đầu nghiêm túc đầu tư cho bảo mật mạng, câu hỏi đầu tiên thường gặp là: nên dùng firewall phần cứng, phần mềm, hay chuyển hẳn sang dịch vụ đám mây? Câu trả lời không có một đáp án đúng tuyệt đối — nó phụ thuộc vào quy mô đội ngũ, mô hình làm việc, ngân sách vận hành, và mức độ nhạy cảm của dữ liệu doanh nghiệp đang xử lý. Bài viết này phân tích cả ba mô hình để doanh nghiệp có cơ sở ra quyết định phù hợp.
1. Firewall phần cứng (hardware firewall) là gì?
Firewall phần cứng là một thiết bị vật lý độc lập, được đặt tại biên mạng — vị trí mà toàn bộ lưu lượng ra/vào giữa mạng nội bộ và Internet đều phải đi qua. Vì chạy trên phần cứng chuyên dụng, loại firewall này có tài nguyên xử lý riêng dành cho việc kiểm tra gói tin và các dịch vụ bảo mật khác, không bị chia sẻ với các tác vụ khác như trên máy tính thông thường.
Firewall phần cứng bảo vệ toàn bộ mạng chỉ với một thiết bị duy nhất, phù hợp với các văn phòng có mạng dùng chung, hệ thống tại chỗ (on-site), hoặc cần phân vùng mạng (VLAN) giữa các nhóm thiết bị khác nhau — ví dụ tách biệt mạng khách (guest), mạng nhân viên, mạng máy POS, hay mạng camera IoT.
2. Firewall phần mềm (software firewall) là gì?
Firewall phần mềm được cài đặt trực tiếp trên từng thiết bị (máy tính, laptop, máy chủ), kiểm soát lưu lượng ra/vào riêng cho thiết bị đó. Ưu điểm lớn nhất là tính linh hoạt: bảo vệ được cả những thiết bị nằm ngoài văn phòng — ví dụ laptop nhân viên làm việc từ xa, nơi mà "biên mạng" thực chất chính là chiếc laptop đó chứ không phải văn phòng công ty.
Tuy nhiên, nếu doanh nghiệp có nhiều thiết bị, việc cài đặt và quản lý firewall phần mềm riêng lẻ trên từng máy sẽ tốn kém và khó duy trì đồng bộ hơn nhiều so với quản lý tập trung qua một thiết bị phần cứng.
3. Firewall-as-a-Service (FWaaS) — mô hình thứ ba đang phát triển nhanh
Bên cạnh hai mô hình truyền thống trên, một xu hướng ngày càng phổ biến là firewall được cung cấp dưới dạng dịch vụ đám mây (FWaaS). Thay vì đầu tư và bảo trì thiết bị vật lý, doanh nghiệp trả phí thuê bao để nhà cung cấp quản lý toàn bộ hạ tầng bảo mật, cập nhật threat intelligence, và vận hành thay.
FWaaS có thể được vận hành theo hai hình thức: tự quản lý (self-managed), nơi doanh nghiệp vẫn kiểm soát chính sách nhưng hạ tầng nằm trên cloud của nhà cung cấp, hoặc quản lý trọn gói (fully managed), phù hợp với doanh nghiệp không có đủ nhân sự IT chuyên trách bảo mật. Với mô hình pay-as-you-go, chi phí thường được tính theo lượng lưu lượng được kiểm tra (theo GB hoặc TB), nên doanh nghiệp cần ước tính được khối lượng traffic thực tế để tránh bất ngờ về hoá đơn.
Ưu điểm lớn nhất của FWaaS là loại bỏ khoản đầu tư phần cứng ban đầu (CapEx) và giảm gánh nặng vận hành — không cần lo chu kỳ nâng cấp phần cứng 3-5 năm vốn là đặc trưng của mô hình on-premises truyền thống. Tuy nhiên, đây không phải lựa chọn miễn phí về lâu dài: chi phí thuê bao định kỳ có thể vượt qua chi phí đầu tư ban đầu của firewall truyền thống nếu tính trên một khung thời gian đủ dài, và khả năng tùy biến cấu hình của FWaaS thường bị giới hạn hơn so với thiết bị vật lý — điều này có thể gây khó khăn cho tổ chức có yêu cầu bảo mật đặc thù hoặc hạ tầng mạng phức tạp.
4. So sánh nhanh ba mô hình
Tiêu chí | Hardware firewall | Software firewall | FWaaS (cloud) |
|---|---|---|---|
Phạm vi bảo vệ | Toàn mạng, một thiết bị duy nhất | Từng thiết bị riêng lẻ | Toàn bộ traffic được định tuyến qua cloud |
Hiệu năng | Xử lý bằng tài nguyên riêng, throughput cao | Dùng chung tài nguyên máy | Phụ thuộc băng thông kết nối tới cloud |
Mô hình chi phí | CapEx lớn ban đầu, khấu hao 3-5 năm | Thấp ban đầu, chi phí quản lý tăng theo số máy | OpEx định kỳ, theo lưu lượng/số user |
Khả năng tùy biến | Cao | Trung bình | Thường bị giới hạn bởi nhà cung cấp |
Phù hợp | Văn phòng cố định, hạ tầng tại chỗ, cần phân vùng VLAN | Đội ngũ làm việc từ xa/phân tán | Doanh nghiệp nhiều chi nhánh, hạ tầng hybrid/multi-cloud |
5. Chi phí thực tế: doanh nghiệp nhỏ nên chuẩn bị ngân sách bao nhiêu?
Theo các khảo sát chi phí thực tế trên nhiều doanh nghiệp nhỏ (10-50 nhân sự), tổng chi phí firewall hàng năm — bao gồm cả phần cứng lẫn các chi phí ẩn — thường dao động trong khoảng vài trăm đến khoảng 12.000 USD/năm tùy quy mô và mức độ yêu cầu tuân thủ ngành. Một số khoản chi phí dễ bị bỏ sót khi lập ngân sách ban đầu:
Chi phí triển khai và cấu hình — với hệ thống phức tạp, khoản này có thể tương đương chính giá trị phần cứng.
Phí thuê bao cập nhật thông tin bảo mật (threat intelligence) — các tính năng nâng cao như IPS, VPN, hay giám sát lưu lượng đều làm tăng chi phí theo thời gian.
Chi phí dịch vụ quản lý (managed firewall) — với doanh nghiệp không có đội IT bảo mật chuyên trách, khoản phí quản lý thuê ngoài thường dao động trong khoảng vài chục đến vài trăm USD mỗi tháng.
Chi phí "false positive" — một firewall cấu hình quá chặt có thể chặn nhầm lưu lượng hợp lệ, gây gián đoạn công việc và phát sinh chi phí xử lý sự cố không lường trước.
Yêu cầu tuân thủ ngành — các ngành có quy định nghiêm ngặt (tài chính, y tế) thường cần thêm khả năng ghi log chi tiết và giám sát chuyên sâu, có thể làm tổng chi phí tăng thêm 40-60% so với mức cơ bản.
Vì những khoản chi phí ẩn này, doanh nghiệp nên đánh giá theo tổng chi phí sở hữu (Total Cost of Ownership – TCO) trong 3 năm, thay vì chỉ nhìn vào giá niêm yết ban đầu của thiết bị hay gói dịch vụ.
6. Vậy doanh nghiệp nhỏ nên chọn gì?
Theo kinh nghiệm triển khai thực tế được nhiều đơn vị tư vấn bảo mật chia sẻ, ranh giới lựa chọn thường rơi vào quy mô đội ngũ: nếu doanh nghiệp chỉ có một vài người dùng, firewall phần mềm hoặc FWaaS quy mô nhỏ có thể là lựa chọn khả thi và tiết kiệm. Nhưng khi tổ chức có từ khoảng 3-4 người dùng trở lên, một thiết bị firewall phần cứng thường là bước cải thiện rõ rệt so với chỉ dùng phần mềm — vì lúc này lợi ích về throughput cao hơn, quản lý tập trung và khả năng mở rộng bắt đầu vượt trội hơn hẳn chi phí đầu tư ban đầu.
Với doanh nghiệp có văn phòng cố định, hệ thống mạng dùng chung, hoặc hạ tầng máy chủ tại chỗ, một firewall phần cứng thường là nền tảng thực tế hơn. Ngược lại, với đội ngũ làm việc phân tán, nhiều chi nhánh, hoặc mô hình chủ yếu trên nền tảng đám mây, FWaaS hoặc kiểm soát bằng firewall phần mềm ở từng thiết bị đầu cuối lại trở nên thiết yếu và dễ mở rộng hơn.
7. Những sai lầm phổ biến khi doanh nghiệp chọn firewall
Chỉ so sánh giá niêm yết ban đầu, bỏ qua TCO 3 năm — dẫn đến bất ngờ về chi phí vận hành, thuê bao, và chi phí nâng cấp sau này.
Chọn giải pháp quá phức tạp so với năng lực đội ngũ IT hiện có — một NGFW cấu hình sai hoặc không được giám sát đúng cách có thể kém an toàn hơn một firewall cơ bản được quản lý tốt.
Chỉ dùng một lớp bảo vệ duy nhất — dựa hoàn toàn vào một firewall phần cứng ở biên mạng mà bỏ qua bảo vệ endpoint, khiến thiết bị di động/làm việc từ xa không được bảo vệ khi ra khỏi mạng công ty.
Bỏ qua yêu cầu tuân thủ ngành ngay từ đầu — dẫn đến phải nâng cấp giữa chừng, tốn kém hơn nhiều so với việc tính toán đúng ngay từ lúc lựa chọn giải pháp.
8. Kết hợp nhiều mô hình — hướng đi phổ biến nhất
Trên thực tế, phần lớn các giải pháp firewall được thị trường cung cấp cho doanh nghiệp vừa và nhỏ (SMB) hiện nay là sự kết hợp giữa phần cứng và các tính năng phần mềm đi kèm — bao gồm VPN, chống virus, chống thư rác, và lọc nội dung tích hợp sẵn. Cách tiếp cận chiến lược nhất không phải là chọn một trong ba mô hình, mà là kết hợp: firewall phần cứng chặn lưu lượng độc hại ngay tại biên mạng văn phòng chính, FWaaS mở rộng bảo vệ tới các chi nhánh hoặc hạ tầng cloud, trong khi firewall phần mềm tiếp tục bảo vệ từng laptop hay máy chủ ngay cả khi thiết bị đó rời khỏi văn phòng.
Dù chọn mô hình nào, một yếu tố thường bị bỏ sót là: firewall phần cứng — vốn được kỳ vọng bảo vệ liên tục 24/7 — vẫn phụ thuộc hoàn toàn vào nguồn điện ổn định để duy trì hoạt động. Khi thiết bị này được đặt trong tủ mạng cùng router, switch, hãy đảm bảo có UPS đi kèm để tránh tình trạng cả lớp bảo mật biên mạng "sập" theo mỗi lần cúp điện đột ngột — một khoản đầu tư nhỏ nhưng bảo vệ được toàn bộ khoản đầu tư lớn hơn vào thiết bị bảo mật.