Firewall là gì? Nguyên lý hoạt động và vai trò trong bảo mật mạng
Bất kỳ thiết bị nào kết nối Internet — từ máy tính cá nhân đến cả một trung tâm dữ liệu doanh nghiệp — đều đối mặt với nguy cơ bị truy cập trái phép, tấn công mạng hoặc rò rỉ dữ liệu. Firewall (tường lửa) là lớp phòng thủ đầu tiên và cơ bản nhất để ngăn chặn những rủi ro đó. Bài viết này đi sâu vào firewall là gì, hoạt động theo nguyên lý nào, đã tiến hóa qua những giai đoạn nào, và — quan trọng không kém — firewall thực sự không bảo vệ được những gì.
1. Firewall là gì?
Theo định nghĩa kỹ thuật trong RFC 2647 ("Benchmarking Terminology for Firewall Performance"), firewall là "một thiết bị hoặc nhóm thiết bị thực thi chính sách kiểm soát truy cập giữa các mạng". Đây là một định nghĩa khá rộng, và cố tình rộng như vậy — vì firewall trên thực tế có thể hoạt động ở nhiều tầng khác nhau trong mô hình OSI, có thể là một thiết bị lọc gói tin đơn giản, một hệ thống kiểm tra sâu ở tầng ứng dụng, hoặc kết hợp cả hai.
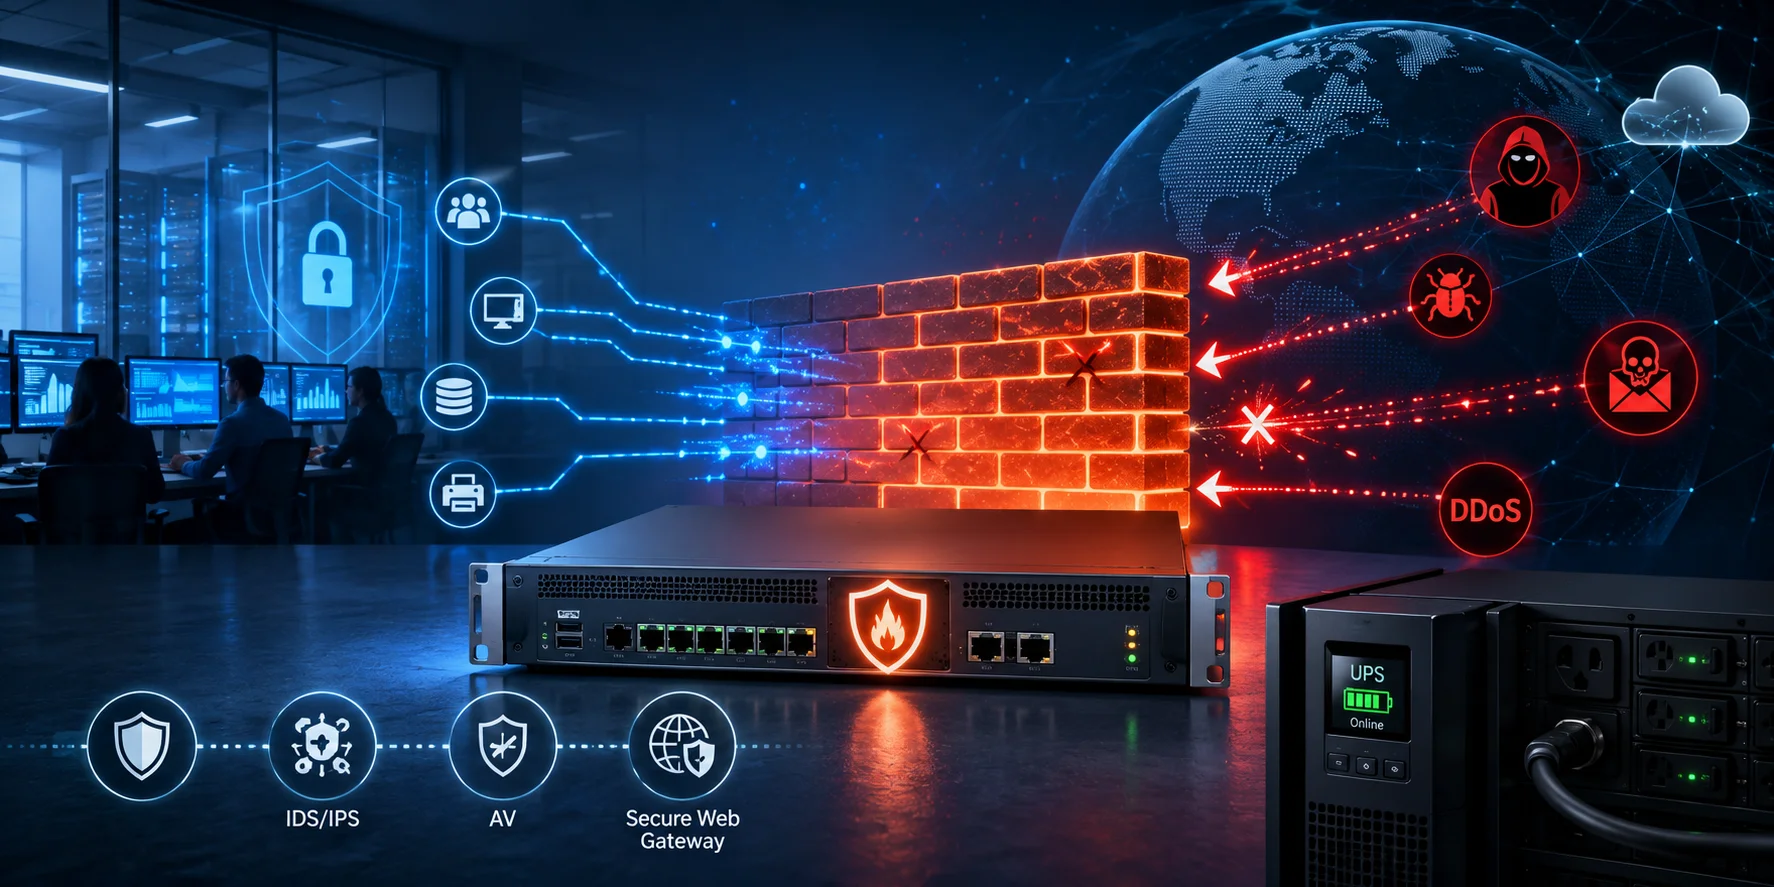
Nói theo cách dễ hình dung hơn: firewall là một thiết bị phần cứng, phần mềm, hoặc kết hợp cả hai, có nhiệm vụ giám sát và kiểm soát lưu lượng mạng ra/vào dựa trên các quy tắc bảo mật đã được thiết lập từ trước. Nó đóng vai trò như một rào chắn giữa mạng nội bộ đáng tin cậy (trusted network) và mạng bên ngoài không đáng tin cậy — điển hình là Internet. Có thể ví firewall như một người bảo vệ tại cổng ra vào: kiểm tra từng "gói tin" đi qua, đối chiếu với danh sách quy tắc đã định sẵn, rồi quyết định cho phép đi qua, chặn lại, hay loại bỏ hoàn toàn.
Firewall có thể được triển khai ở nhiều vị trí khác nhau trong hệ thống mạng:
Perimeter (biên mạng): đặt ở ranh giới giữa mạng nội bộ và Internet — vị trí phòng thủ đầu tiên và phổ biến nhất, nơi toàn bộ lưu lượng ra/vào bắt buộc phải đi qua.
Internal (nội bộ): đặt giữa các phân đoạn (segment) khác nhau trong cùng một mạng doanh nghiệp, ví dụ tách biệt phòng ban tài chính với phòng ban khác, hoặc tách mạng khách (guest) khỏi mạng lõi.
Host-based: cài đặt trực tiếp trên từng máy chủ hoặc máy trạm, kiểm soát lưu lượng riêng cho thiết bị đó — bổ sung một lớp bảo vệ ngay cả khi thiết bị đã ở trong mạng nội bộ.
2. Lịch sử phát triển: từ bộ lọc gói tin đơn giản đến NGFW
Firewall không phải là một công nghệ tĩnh — nó đã trải qua ba giai đoạn tiến hóa rõ rệt:
Thế hệ 1 — Packet-filtering firewall (thập niên 1990): đây là dạng firewall thương mại đầu tiên, chỉ kiểm tra header của từng gói tin một cách độc lập, không ghi nhớ bất kỳ điều gì về các gói tin trước đó. Dù còn thô sơ, thế hệ này đã đặt nền móng cho nhận thức về nhu cầu bảo mật mạng trong một thế giới ngày càng kết nối.
Thế hệ 2 — Stateful inspection firewall (đầu những năm 2000): khi giới hạn của packet-filtering ngày càng rõ ràng, firewall có trạng thái ra đời, tạo ra một bước ngoặt bằng cách theo dõi trạng thái của các kết nối đang hoạt động thay vì chỉ xét từng gói tin riêng lẻ.
Thế hệ 3 — Next-Generation Firewall (từ cuối thập niên 2000 đến nay): NGFW bổ sung deep packet inspection, nhận diện ứng dụng, và gần đây là học máy (machine learning) để phân tích mẫu lưu lượng mạng và phát hiện các kiểu tấn công mới chưa từng được ghi nhận trước đó.
3. Nguyên lý hoạt động: firewall "nhìn" vào đâu trong gói tin?
Cách một firewall kiểm tra lưu lượng phụ thuộc vào việc nó hoạt động ở tầng nào trong 7 tầng của mô hình OSI:
Tầng OSI | Loại firewall tương ứng | Thông tin được kiểm tra |
|---|---|---|
Tầng 3 — Network | Packet-filtering firewall | Địa chỉ IP nguồn/đích, giao thức |
Tầng 4 — Transport | Circuit-level gateway / Layer 4 firewall | Cổng (port) nguồn/đích, trạng thái phiên TCP |
Tầng 3-4 có trạng thái | Stateful inspection firewall | Toàn bộ ngữ cảnh phiên kết nối (state table) |
Tầng 7 — Application | Proxy firewall / NGFW | Nội dung thực tế của gói tin, giao thức ứng dụng (HTTP, FTP, SMTP...) |
Ba phương pháp kiểm tra chính mà firewall sử dụng:
Packet filtering (lọc gói tin): kiểm tra header của từng gói tin — địa chỉ IP nguồn/đích, cổng, giao thức — rồi đối chiếu với danh sách quy tắc (Access Control List – ACL) để cho phép hoặc từ chối. Có ba biến thể: static (quy tắc cố định, phải chỉnh tay), dynamic (quy tắc có thể thay đổi theo điều kiện, cổng chỉ mở khi cần) và stateful (dùng bảng trạng thái để đảm bảo gói tin đi đúng trình tự đã được xác thực).
Proxy service (dịch vụ proxy): đóng vai trò trung gian, nhận yêu cầu thay cho thiết bị thật rồi mới chuyển tiếp, giúp che giấu thông tin mạng nội bộ và cho phép cache nội dung để tăng hiệu năng.
Stateful inspection (kiểm tra trạng thái): không chỉ nhìn từng gói tin riêng lẻ mà còn theo dõi toàn bộ trạng thái của phiên kết nối trong một bảng gọi là state table. Với giao thức TCP, firewall dạng này theo dõi các bước của quá trình bắt tay ba bước (three-way handshake: SYN → SYN-ACK → ACK) và từ chối các gói tin xuất hiện sai trình tự. Với UDP — vốn không có khái niệm "phiên" — firewall vẫn có thể theo dõi các trao đổi UDP gần nhất để xác minh gói tin nhận về có liên quan đến gói tin đã gửi đi hay không.
Một ví dụ về rule firewall thực tế
Để dễ hình dung, một quy tắc (rule) firewall đơn giản có thể được diễn giải như sau: "từ chối toàn bộ lưu lượng đến một địa chỉ IP nội bộ cụ thể, từ bất kỳ nguồn nào" — nhằm bảo vệ một hệ thống quan trọng khỏi truy cập bên ngoài; hoặc ngược lại, "cho phép toàn bộ lưu lượng đi ra từ mạng nội bộ đáng tin cậy". Các rule được kiểm tra tuần tự theo đúng thứ tự trong danh sách — đây cũng là lý do vì sao việc sắp xếp và quản lý rule ở các hệ thống lớn cần hết sức cẩn trọng, vì một rule đặt sai vị trí có thể vô tình cho phép hoặc chặn nhầm lưu lượng.
Firewall thường xuyên duy trì log ghi lại các hoạt động quan trọng — bao gồm chi tiết gói tin được chấp nhận và bị từ chối — giúp quản trị viên có cái nhìn về mẫu lưu lượng và các mối đe dọa tiềm ẩn. Quản trị viên có thể tùy chỉnh mức độ chi tiết của log theo nhu cầu giám sát của tổ chức.
4. Các loại firewall phổ biến
Firewall đã trải qua nhiều thế hệ phát triển, từ đơn giản đến phức tạp:
Packet-Filtering Firewall (firewall lọc gói tin)
Đây là loại firewall sơ khai nhất, hoạt động ở tầng mạng (Layer 3) trong mô hình OSI. Ưu điểm là tốc độ xử lý cực nhanh vì chỉ xét thông tin cơ bản mà không cần "nhớ" bất cứ điều gì về các gói tin trước đó. Nhược điểm: khi hệ thống lớn dần, việc quản lý hàng loạt rule theo thứ tự tuần tự trở nên khó kiểm soát; do bản chất "phi trạng thái" (stateless), quản trị viên phải tự thiết lập rule cho cả hai chiều giao tiếp; và vì firewall loại này chỉ biết địa chỉ host gửi gói tin chứ không biết đó là người dùng nào, nó không thể áp đặt chính sách theo từng cá nhân cụ thể.
Stateful Inspection Firewall (firewall kiểm tra trạng thái)
Loại firewall này theo dõi trạng thái của các kết nối đang hoạt động trong một bảng trạng thái (state table), thay vì chỉ xét từng gói tin đơn lẻ. Nhờ vậy, nó tự động cho phép lưu lượng phản hồi của các kết nối đã thiết lập, đồng thời chặn các gói tin không mời mà đến. Đây được xem là tiêu chuẩn nền tảng cho các firewall hiện đại — các dòng sản phẩm như Cisco ASA, Palo Alto PA-Series, FortiGate hay Check Point đều mặc định hoạt động theo cơ chế này.
Proxy Firewall (firewall dạng proxy / Application-level gateway)
Hoạt động ở tầng ứng dụng (Layer 7), proxy firewall đóng vai trò trung gian hoàn chỉnh: nó chấm dứt kết nối từ phía client, kiểm tra toàn bộ nội dung, rồi mới khởi tạo một kết nối mới đến máy chủ đích. Cách làm này cho phép kiểm tra sâu nội dung (ví dụ toàn bộ yêu cầu HTTP, lệnh SMTP, phiên FTP) thay vì chỉ xem header, đồng thời ẩn địa chỉ IP nội bộ khỏi bên ngoài, và có thể được cấu hình như một máy chủ cache giúp tăng hiệu năng mạng. Đánh đổi là độ trễ cao hơn do phải xử lý qua nhiều bước bắt tay (handshake), và mỗi proxy thường chỉ xử lý được một giao thức cụ thể mà nó được cấu hình (ví dụ web proxy chỉ hiểu HTTP).
Circuit-Level Gateway
Hoạt động ở tầng phiên (session layer), loại firewall này giám sát quá trình bắt tay TCP để xác nhận phiên được khởi tạo hợp lệ, nhưng không kiểm tra sâu nội dung từng gói tin. Vì lý do đó, sau khi một kết nối đã được thiết lập, kẻ tấn công có thể lợi dụng để chèn dữ liệu độc hại mà circuit-level gateway không phát hiện được — đây là hạn chế lớn nhất khiến loại firewall này hiếm khi được dùng độc lập.
Next-Generation Firewall – NGFW (firewall thế hệ mới)
NGFW tích hợp nhiều lớp kiểm tra vào một nền tảng duy nhất: deep packet inspection (DPI) để quét sâu nội dung gói tin tìm mã độc, hệ thống phát hiện/ngăn chặn xâm nhập (IDS/IPS), nhận diện ứng dụng, giải mã SSL/TLS, và khả năng cập nhật thông tin đe dọa theo thời gian thực. NGFW hiện được xem là tiêu chuẩn của firewall doanh nghiệp hiện đại.
Web Application Firewall – WAF
Khác với các loại trên vốn bảo vệ toàn bộ mạng, WAF là firewall chuyên biệt hoạt động ở tầng ứng dụng, tập trung bảo vệ riêng cho các ứng dụng web. WAF kiểm tra sâu lưu lượng HTTP/HTTPS để chặn các kiểu tấn công đặc thù của web như SQL injection hay cross-site scripting (XSS) — những mối đe dọa mà firewall mạng thông thường thường bỏ sót.
5. Firewall không phải là "viên đạn bạc" — những giới hạn cần biết
Đây là phần thường bị bỏ qua nhưng lại cực kỳ quan trọng khi xây dựng chiến lược bảo mật: firewall, dù hiện đại đến đâu, vẫn có những giới hạn cố hữu mà bản thân công nghệ này không thể khắc phục:
Không chống được kỹ nghệ xã hội (social engineering): nếu nhân viên bị lừa nhấp vào liên kết độc hại hoặc cung cấp thông tin đăng nhập cho kẻ giả mạo, firewall hoàn toàn không có cách nào ngăn chặn — vấn đề nằm ở nhận thức con người, không phải ở lưu lượng mạng.
Không kiểm soát được người dùng nội bộ cố tình vi phạm: nếu người dùng bên trong mạng chuyển dữ liệu trái phép qua các kết nối đã được cho phép, đây gần như là điều không thể phát hiện nếu không có thêm công cụ giám sát hành vi.
Không thay thế được phần mềm diệt virus: firewall chỉ đóng vai trò như một bức tường chặn luồng dữ liệu trái phép, không có khả năng quét virus hay phần mềm gián điệp. Nếu mã độc lọt vào qua một kênh đáng tin cậy (ví dụ email), firewall sẽ không phát hiện được.
Gặp khó khăn với lưu lượng đã mã hóa: mã hóa che giấu nội dung gói tin, khiến firewall không thể phân tích được nếu không có thêm khả năng giải mã SSL/TLS chuyên biệt — một tính năng tốn nhiều tài nguyên xử lý.
Không chống được mối đe dọa nội gián (insider threat): người dùng có thông tin đăng nhập hợp lệ có thể vượt qua toàn bộ lớp bảo vệ của firewall một cách "hợp pháp".
Chủ yếu mang tính phản ứng (reactive) với các mối đe dọa đã biết: phần lớn firewall hoạt động dựa trên các quy tắc và signature đã được định nghĩa trước, nên với các cuộc tấn công zero-day — khai thác lỗ hổng chưa từng được ghi nhận — hiệu quả phòng thủ bị hạn chế đáng kể.
Không thể bù đắp cho chính sách bảo mật lỏng lẻo: một firewall được cấu hình tốt vẫn vô nghĩa nếu chính sách bảo mật tổng thể của tổ chức quá lỏng lẻo, hoặc nếu người dùng tìm cách "đi vòng" qua các hạn chế do firewall gây ra.
Chính vì những giới hạn này, các chuyên gia bảo mật đều thống nhất rằng firewall cần được xem là một lớp trong chiến lược phòng thủ nhiều lớp (defense in depth), kết hợp cùng antivirus/endpoint security, hệ thống IDS/IPS, đào tạo nhận thức người dùng, và giám sát hành vi — chứ không phải là giải pháp bảo mật toàn diện đứng một mình.
6. Vì sao một firewall thôi là chưa đủ về mặt hạ tầng?
Với môi trường doanh nghiệp và trung tâm dữ liệu, ngoài các giới hạn về mặt công nghệ nêu trên, firewall còn cần đảm bảo tính sẵn sàng cao (high availability) về mặt hạ tầng: các thiết lập active-passive hoặc active-active với cặp firewall dự phòng giúp duy trì bảo vệ liên tục ngay cả khi một thiết bị gặp sự cố, vì với nhiều ngành như tài chính hay y tế, bất kỳ khoảng thời gian gián đoạn nào cũng có thể gây thiệt hại nghiêm trọng cả về doanh thu lẫn uy tín.
7. Firewall và bài toán vận hành liên tục
Một điểm dễ bị bỏ qua: dù firewall được thiết kế dự phòng tốt đến đâu về mặt cấu hình mạng, nó vẫn là một thiết bị vật lý cần nguồn điện ổn định để hoạt động. Trong các mô hình dự phòng của trung tâm dữ liệu, hệ thống mạng (bao gồm switch, router, firewall dự phòng) luôn được xếp cùng nhóm với hệ thống nguồn điện (UPS, máy phát điện) như những thành phần bắt buộc phải có tính sẵn sàng cao. Một chiếc firewall cấu hình cluster hoàn hảo vẫn có thể trở thành điểm chết (single point of failure) nếu nguồn điện cấp cho nó bị gián đoạn đột ngột — sự cố mất điện chớp nhoáng có thể khiến firewall khởi động lại giữa chừng, tạm thời để lộ khoảng trống bảo mật hoặc làm gián đoạn toàn bộ kết nối ra/vào của cả hệ thống mạng phía sau nó.
Vì vậy, trong tủ rack đặt firewall và các thiết bị mạng biên, một bộ UPS phù hợp không chỉ giúp duy trì hoạt động khi mất điện đột ngột mà còn góp phần bảo vệ tính liên tục của toàn bộ lớp bảo mật mạng — một mắt xích thường bị xem nhẹ so với chính sách và cấu hình firewall.