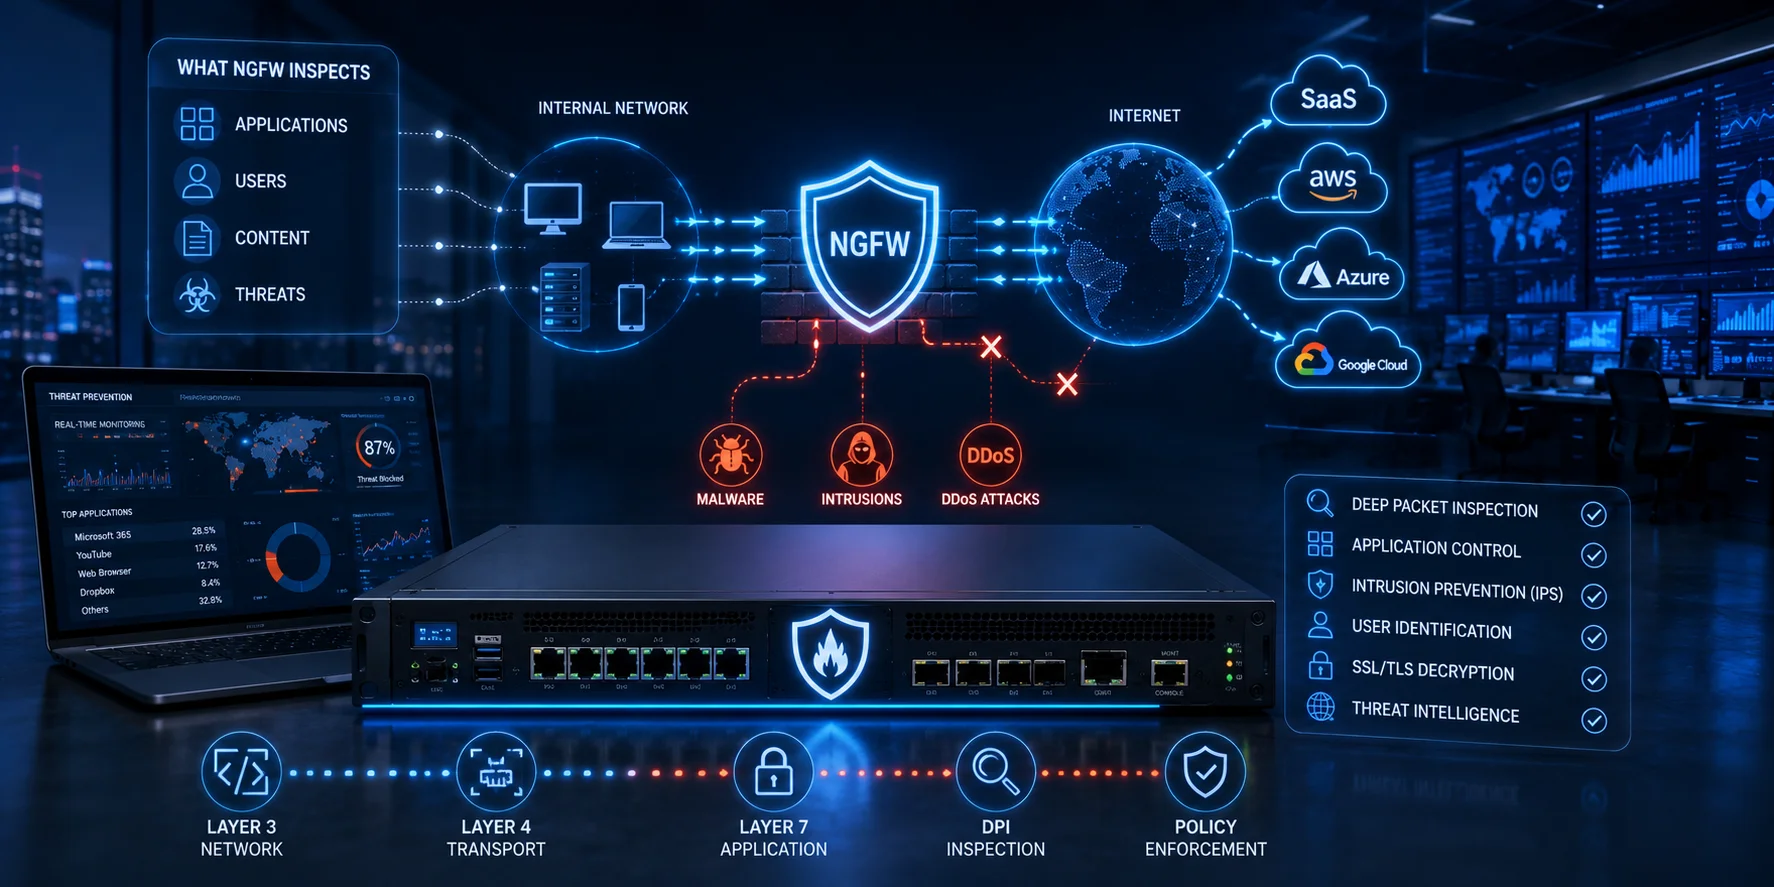
Next-Generation Firewall (NGFW) là gì? Khác gì firewall truyền thống và UTM?
Firewall truyền thống từng đủ để bảo vệ mạng doanh nghiệp trong nhiều năm, nhưng khi các cuộc tấn công ngày càng tinh vi và ẩn mình khéo léo trong lưu lượng trông có vẻ hợp lệ, một thế hệ firewall mới đã ra đời để lấp đầy khoảng trống đó: Next-Generation Firewall (NGFW).
1. NGFW là gì?
NGFW là thiết bị bảo mật mạng có khả năng nhận diện và kiểm soát ứng dụng, người dùng, và nội dung để thực thi các chính sách bảo mật — thay vì chỉ chặn/cho phép lưu lượng dựa trên cổng và địa chỉ IP như firewall truyền thống. Khái niệm NGFW được hãng nghiên cứu Gartner đề xuất chính thức từ năm 2009, dựa trên sự thay đổi trong kiến trúc CNTT doanh nghiệp và các xu hướng đe dọa bảo mật mới nổi lúc bấy giờ.
Điểm khác biệt cốt lõi nằm ở độ sâu kiểm tra: firewall truyền thống chỉ đánh giá được nội dung gói tin đến tối đa tầng 4 (transport layer) trong mô hình OSI — tức là biết gói tin đến từ đâu, đi đến đâu, nhưng "mù" với mọi thứ ngoài phạm vi đó. NGFW vượt qua giới hạn này bằng cách kiểm tra sâu đến tận tầng 7 (application layer), cho phép quản trị viên chặn lưu lượng từ các ứng dụng không được phép, đồng thời vẫn giải mã và kiểm tra được cả lưu lượng VPN đã mã hóa.
2. Các tính năng cốt lõi của NGFW
NGFW kế thừa toàn bộ chức năng cơ bản của firewall truyền thống (packet filtering, stateful inspection, NAT, VPN), đồng thời tích hợp thêm:
Deep Packet Inspection (DPI): kiểm tra sâu nội dung thực tế bên trong gói tin, không chỉ dừng ở phần header, kết hợp cả thuật toán học máy để phát hiện các mối đe dọa tiềm ẩn.
Nhận diện và kiểm soát ứng dụng (Application awareness): phân biệt được lưu lượng theo từng ứng dụng cụ thể, cho phép thiết lập chính sách chi tiết theo hành vi thay vì chỉ theo cổng mạng.
Hệ thống ngăn chặn xâm nhập tích hợp (IPS): phát hiện và ngăn chặn các cuộc tấn công như từ chối dịch vụ (DoS) hay khai thác lỗ hổng nội bộ ngay trong cùng một thiết bị.
Nhận diện người dùng (User identification): tích hợp hệ thống xác thực người dùng, hỗ trợ kiểm soát truy cập theo từng cá nhân thay vì chỉ theo địa chỉ IP — đặc biệt hữu ích khi nhân viên truy cập từ nhiều thiết bị di động khác nhau.
Threat intelligence theo thời gian thực: liên tục cập nhật thông tin về các mối đe dọa mới để nhận diện mã độc hoặc hành vi bất thường ngay khi vừa xuất hiện.
Giải mã SSL/TLS: cho phép "mở" lưu lượng đã mã hóa để kiểm tra nội dung bên trong — tính năng ngày càng thiết yếu khi hơn 99% lưu lượng web hiện nay đã được mã hóa mặc định, đồng nghĩa firewall không giải mã được gần như "mù" trước phần lớn lưu lượng thực tế.
3. NGFW khác gì UTM (Unified Threat Management)?
NGFW và UTM thường bị nhầm lẫn vì cả hai đều tích hợp nhiều công cụ bảo mật vào một thiết bị duy nhất, nhưng triết lý thiết kế của chúng khác nhau khá rõ:
Tiêu chí | UTM | NGFW |
|---|---|---|
Cách tiếp cận | Đóng gói sẵn nhiều tính năng (antivirus, VPN, lọc web...) thành một giải pháp "ra là dùng được ngay" | Tập trung sâu vào một số năng lực cốt lõi (DPI, kiểm soát ứng dụng, IPS), có thể tùy biến cao |
Mức độ tùy chỉnh | Thấp hơn, phù hợp triển khai nhanh | Cao hơn, linh hoạt theo từng use case cụ thể |
Hiệu năng xử lý | Vừa đủ cho nhu cầu cơ bản | Xử lý chuyên sâu hơn với các mối đe dọa phức tạp (tấn công DoS, thao túng ứng dụng nội bộ) |
Đối tượng phù hợp | Doanh nghiệp nhỏ, đội IT hạn chế nhân lực | Doanh nghiệp vừa/lớn cần bảo vệ nâng cao |
Trên thực tế, ranh giới này ngày càng mờ đi — phần lớn NGFW hiện đại đã tích hợp sẵn cả các tính năng vốn thuộc về UTM như antivirus, lọc web, VPN, khiến sự khác biệt giữa hai khái niệm giờ đây thiên về định vị sản phẩm hơn là khác biệt kỹ thuật nghiêm ngặt.
4. Cái giá về hiệu năng của tính năng giải mã SSL/TLS — điều nhiều doanh nghiệp bỏ sót
Đây là một trong những yếu tố kỹ thuật quan trọng nhất nhưng lại thường bị đánh giá thấp khi doanh nghiệp lên kế hoạch triển khai NGFW: bật tính năng giải mã SSL/TLS có thể làm giảm hiệu năng thiết bị rất đáng kể. Một bài kiểm định hiệu năng NGFW độc lập từng ghi nhận mức suy giảm trung bình lên tới khoảng 92% tốc độ kết nối, độ trễ tăng khoảng 672%, và thông lượng (throughput) giảm khoảng 60% khi bật giải mã SSL/TLS so với khi tắt.
Trên thực tế triển khai, với một đường truyền 10 Gbps, việc bật giải mã SSL có thể khiến thông lượng thực tế chỉ còn khoảng 3-4 Gbps trên các firewall tầm trung không có phần cứng tăng tốc chuyên dụng, và khoảng 6-7 Gbps trên các dòng cao cấp có chip mã hóa (crypto ASIC) riêng. Mức độ suy giảm cụ thể còn phụ thuộc vào nhiều yếu tố: loại thuật toán trao đổi khóa (Perfect Forward Secrecy an toàn hơn nhưng tốn tài nguyên xử lý hơn thuật toán RSA truyền thống), kích thước gói tin trung bình (gói tin nhỏ tiêu tốn nhiều tài nguyên xử lý hơn), và tỷ lệ phần trăm lưu lượng thực sự cần giải mã.
Vì lý do này, khi lựa chọn hoặc lên cấu hình NGFW, doanh nghiệp cần đặc biệt lưu ý:
Kiểm tra thông số throughput khi bật giải mã SSL, không chỉ nhìn vào thông số throughput tổng thể (raw throughput) mà nhà sản xuất công bố — hai con số này có thể chênh lệch rất lớn.
Ưu tiên thiết bị có phần cứng tăng tốc chuyên dụng (ASIC/FPGA) cho tác vụ giải mã, thay vì xử lý hoàn toàn bằng CPU đa dụng.
Không nhất thiết phải giải mã 100% lưu lượng — có thể thiết lập danh sách loại trừ (bypass list) cho các ứng dụng dùng certificate pinning (vốn không thể giải mã được bằng phương pháp thông thường) hoặc lưu lượng có độ nhạy cảm thấp.
Cân nhắc giải pháp offload giải mã ra thiết bị chuyên dụng riêng, tách tác vụ giải mã ra khỏi NGFW để thiết bị tập trung tối đa tài nguyên cho việc phát hiện mối đe dọa — cách này giúp kéo dài tuổi thọ sử dụng của NGFW hiện có mà không cần nâng cấp ngay.
5. Khi nào doanh nghiệp cần nâng cấp lên NGFW?
Không phải doanh nghiệp nào cũng cần NGFW ngay từ đầu. Một vài yếu tố cần cân nhắc:
Đội ngũ IT có đủ chuyên môn để khai thác NGFW hay không — NGFW mang lại giá trị lớn nhất khi được cấu hình và giám sát bởi đội ngũ hiểu rõ về chính sách bảo mật ứng dụng, không chỉ đơn thuần bật/tắt vài quy tắc mặc định.
Mức độ nhạy cảm của dữ liệu và yêu cầu tuân thủ — các ngành như tài chính, y tế thường cần khả năng kiểm soát chi tiết mà firewall truyền thống không đáp ứng được.
Ngân sách vận hành — NGFW thường tiêu tốn tài nguyên xử lý nhiều hơn và có chi phí cao hơn UTM hoặc firewall truyền thống, nên cần cân đối với quy mô thực tế, đặc biệt khi tính đến cả chi phí phần cứng dự phòng cho tính năng giải mã SSL nêu trên.
Khả năng mở rộng theo tương lai — nên chọn thiết bị có dư địa xử lý cho tăng trưởng lưu lượng trong 3-5 năm tới, tránh phải thay thế giữa chừng.
6. Checklist khi đánh giá và lựa chọn NGFW
Khi làm việc với nhà cung cấp hoặc đơn vị triển khai, doanh nghiệp nên xác nhận rõ các tiêu chí sau thay vì chỉ dựa vào bảng thông số marketing:
Khả năng phòng chống mối đe dọa nâng cao: DPI, IPS, sandboxing, phân tích hành vi.
Khả năng kiểm tra lưu lượng mã hóa: hỗ trợ đầy đủ TLS 1.3, đồng thời có kiểm soát về quyền riêng tư phù hợp quy định.
Khả năng tương thích cloud: triển khai liền mạch trên AWS, Azure, hoặc hạ tầng hybrid.
Khả năng nhận diện chi tiết theo ứng dụng, người dùng, thiết bị.
Hiệu năng và khả năng mở rộng phù hợp với cả nhu cầu giải mã hiện tại lẫn tăng trưởng tương lai.
Công cụ quản lý tập trung, hỗ trợ chính sách thống nhất trên nhiều site.
Khả năng tích hợp với hệ sinh thái bảo mật hiện có (SIEM, endpoint security, hệ thống xác thực).
7. NGFW và bài toán vận hành ổn định
Dù chọn NGFW hay firewall truyền thống, một điều không đổi: đây vẫn là thiết bị phần cứng cần hoạt động liên tục 24/7 để phát huy giá trị bảo vệ. Với các tính năng xử lý chuyên sâu như DPI hay giải mã SSL — vốn đã được chứng minh tiêu tốn tài nguyên xử lý đáng kể như phân tích ở trên — NGFW thường tiêu thụ điện và tỏa nhiệt nhiều hơn thiết bị firewall cơ bản, đồng thời nhạy cảm hơn với biến động điện áp do khối lượng xử lý liên tục ở cường độ cao. Điều này càng cần một nguồn điện ổn định đi kèm để tránh gián đoạn hoặc khởi động lại giữa chừng, vốn có thể tạm thời vô hiệu hóa toàn bộ lớp bảo vệ chuyên sâu mà NGFW được đầu tư để mang lại — đặc biệt đáng tiếc nếu sự cố xảy ra đúng lúc thiết bị đang xử lý một phiên giải mã và kiểm tra lưu lượng nhạy cảm.